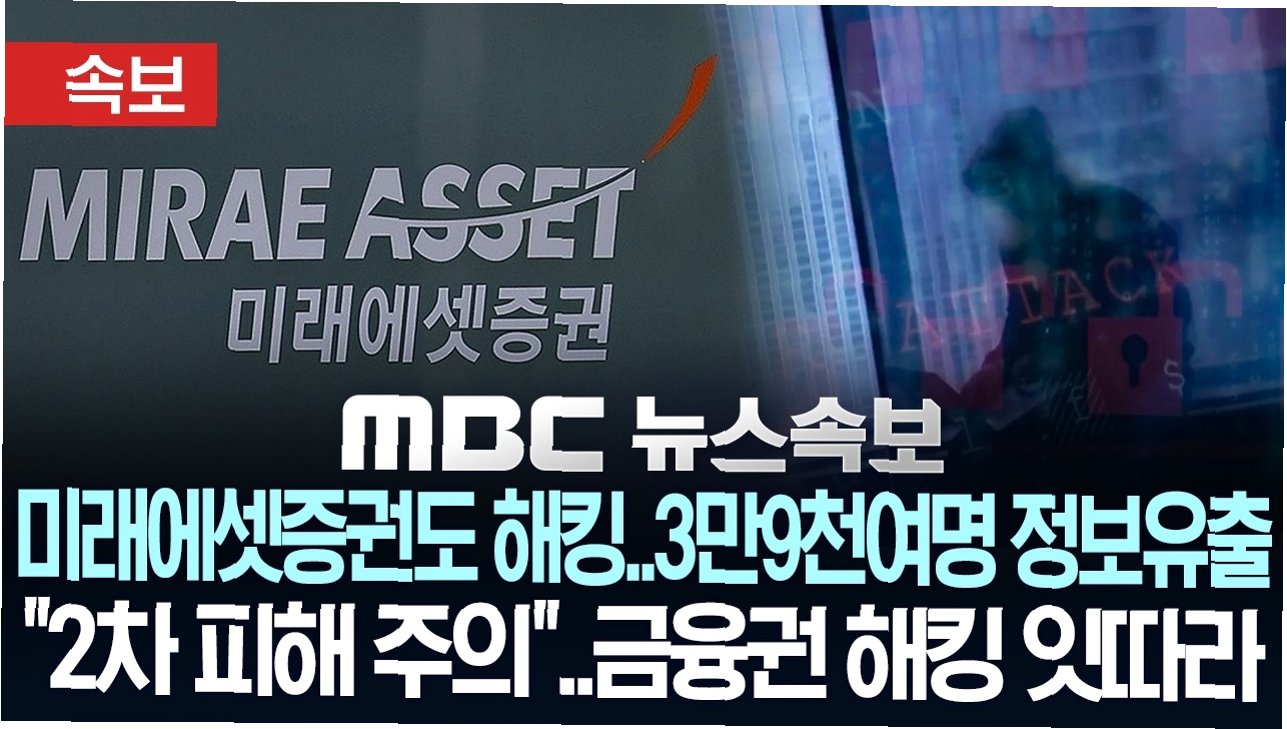
미래에셋증권, 3만 9천여 명 정보 유출 사고 발생…당국에 신고 완료
미래에셋증권 정보 유출 사고의 배경 및 원인 분석
최근 금융권에서 연이어 발생하는 해킹 사고 가운데 미래에셋증권에서도 정보 유출이 발생했습니다. 지난 4일과 5일, 모바일웹 휴대폰 인증 로그인 서비스와 그룹웨어를 겨냥한 외부 공격으로 고객 계좌번호 3천 800여 건과 임직원 개인정보 3만 5천여 건이 유출되었습니다. 다행히 예금주명 등 민감 정보는 유출되지 않았으며, 현재까지 금전적 피해는 확인되지 않았습니다.
정보 유출 사고 발생 시 대처 및 예방 방안
미래에셋증권은 외부 IP의 비정상적인 접근을 확인한 즉시 관련 접근 경로를 차단하고 비상 대응 체계를 가동했습니다. 또한, 금융위원회, 금융감독원, 개인정보보호위원회에 사고 사실을 즉시 신고하고 현재 당국의 점검을 기다리고 있습니다. 고객들은 미래에셋증권을 사칭하는 전화, 문자, 이메일에 각별히 주의하고, 유출된 정보를 악용한 피싱 및 스미싱 피해 예방에 힘써야 합니다.
미래에셋그룹 내 연쇄 사고 및 향후 전망
이번 미래에셋증권의 정보 유출 사고는 지난달 미래에셋생명, 미래에셋자산운용, 에너지인프라자산운용에 이어 미래에셋그룹 내에서 발생한 네 번째 사이버 공격 사례입니다. 금융 당국은 이번 사고와 관련하여 위법 사항이 발견될 경우 검사로 전환하고 책임을 물을 가능성을 시사했습니다. CEO에게 책임을 묻는 방침도 분명히 했습니다.
핵심 요약: 미래에셋증권 정보 유출 사고 대응 및 주의사항
미래에셋증권에서 고객 및 임직원 정보가 일부 유출되는 사고가 발생했습니다. 즉각적인 접근 경로 차단 및 당국 신고가 이루어졌으며, 현재까지 금전적 피해는 없는 것으로 파악되었습니다. 고객들은 사칭 범죄에 주의하고, 회사는 재발 방지 대책 마련에 힘쓰고 있습니다.