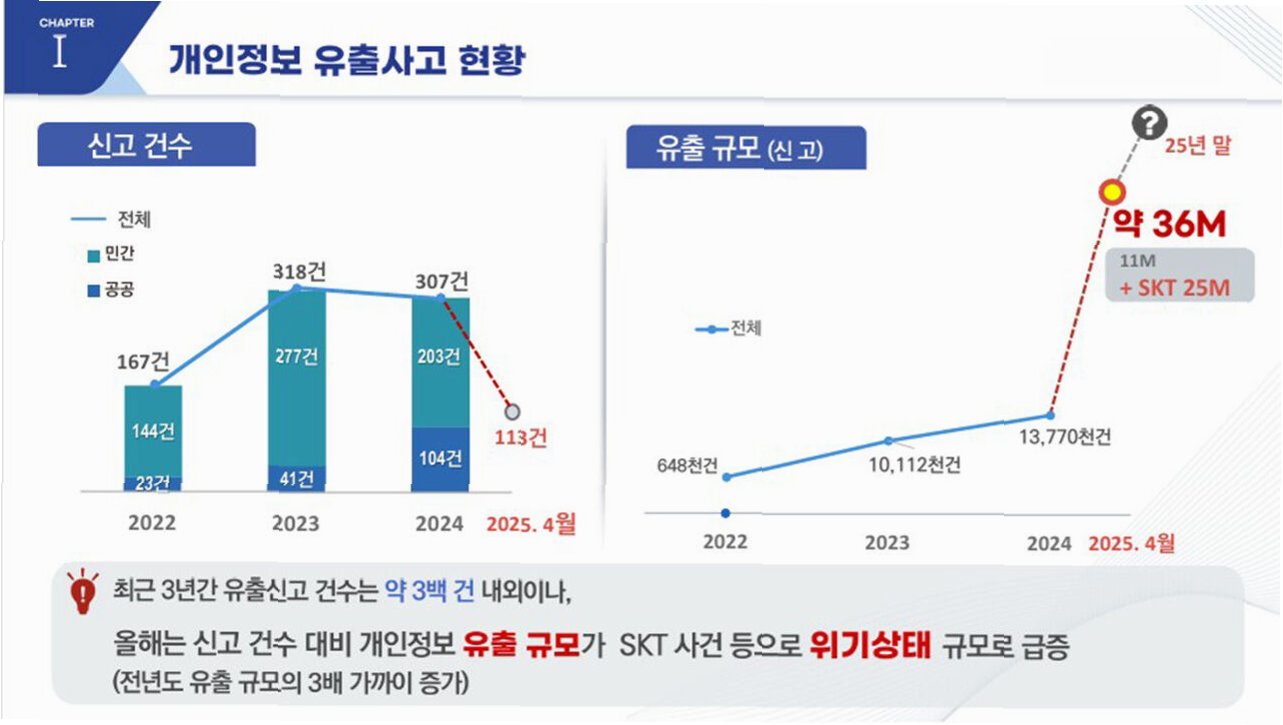
베트남 서버에 2480만 건 국내 항공사 승객 정보 노출, 9년치 여권 번호 등 포함
개인정보 대규모 노출 사건 발생 경위
베트남 소재 서버에서 2억 2천만 건 이상의 항공 여객 정보가 무방비로 노출되었으며, 이 중 국내 항공사 5곳의 승객 기록 2480만 건이 포함되었습니다. 해당 정보는 9년 치에 달하는 승객 및 승무원의 여권 번호, 생년월일 등 민감한 개인정보를 담고 있었습니다. 정부는 베트남 당국에 사실 확인을 요청했으나, 아직 명확한 답변을 받지 못한 상황입니다.
보안 취약점 및 정보 유출 가능성 분석
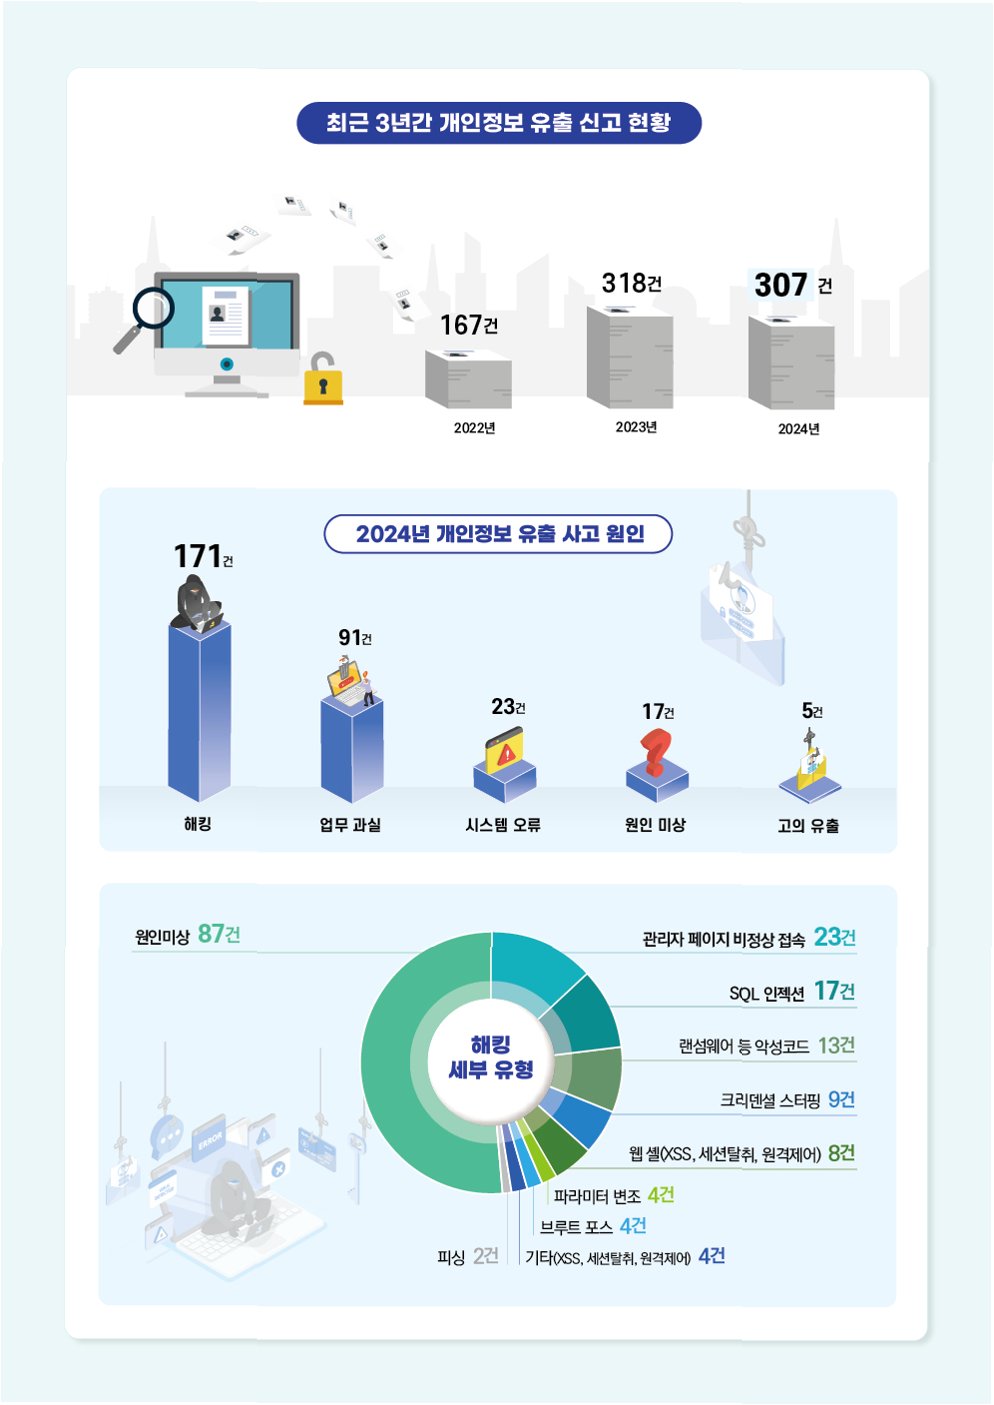
글로벌 보안 연구그룹 킨류랩스는 보안 취약점을 통해 접근 가능한 데이터베이스에서 이 정보를 발견했으며, 초기 설정된 사용자명과 비밀번호만으로도 관리자 권한 접근이 가능했음을 확인했습니다. 이 데이터베이스는 2022년 9월에 생성되어 2022년 10월부터 외부에서 관측 가능했던 것으로 추정됩니다. 킨류랩스는 이러한 허술한 보안 상태로 인해 수년 동안 정보가 무방비로 노출되었을 가능성을 제기했습니다.
정부 대응 및 향후 과제
개인정보보호위원회는 베트남 정부에 협조를 요청하고 다크웹 모니터링을 강화하는 등 대응에 나섰습니다. 그러나 베트남 당국으로부터 구체적인 조사 내용이나 관리 주체에 대한 명확한 답변을 받지 못하고 있어, 정보 유출 여부 확인에 어려움을 겪고 있습니다. 국경을 넘는 개인정보 보호 관리 체계의 허점을 보완하기 위한 국제 공조 강화가 시급한 과제로 떠올랐습니다.
핵심 요약: 베트남발 대규모 개인정보 유출 우려
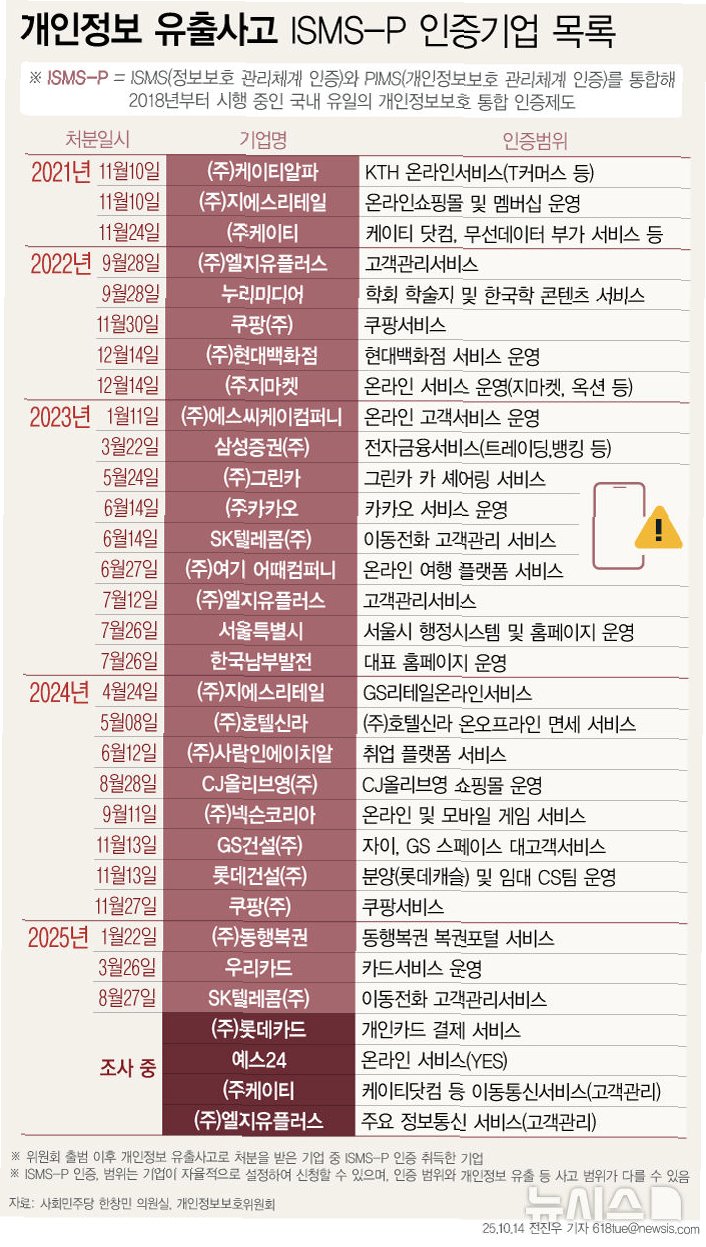
베트남 서버에 국내 항공사 승객 2480만 명의 민감한 개인정보가 9년간 노출된 정황이 포착되었습니다. 정부는 베트남 당국과 협력하여 진상 규명에 힘쓰고 있으며, 국제 공조를 통한 개인정보 보호 강화가 필요합니다. 철저한 사실 확인과 피해 방지 대책 마련이 시급합니다.