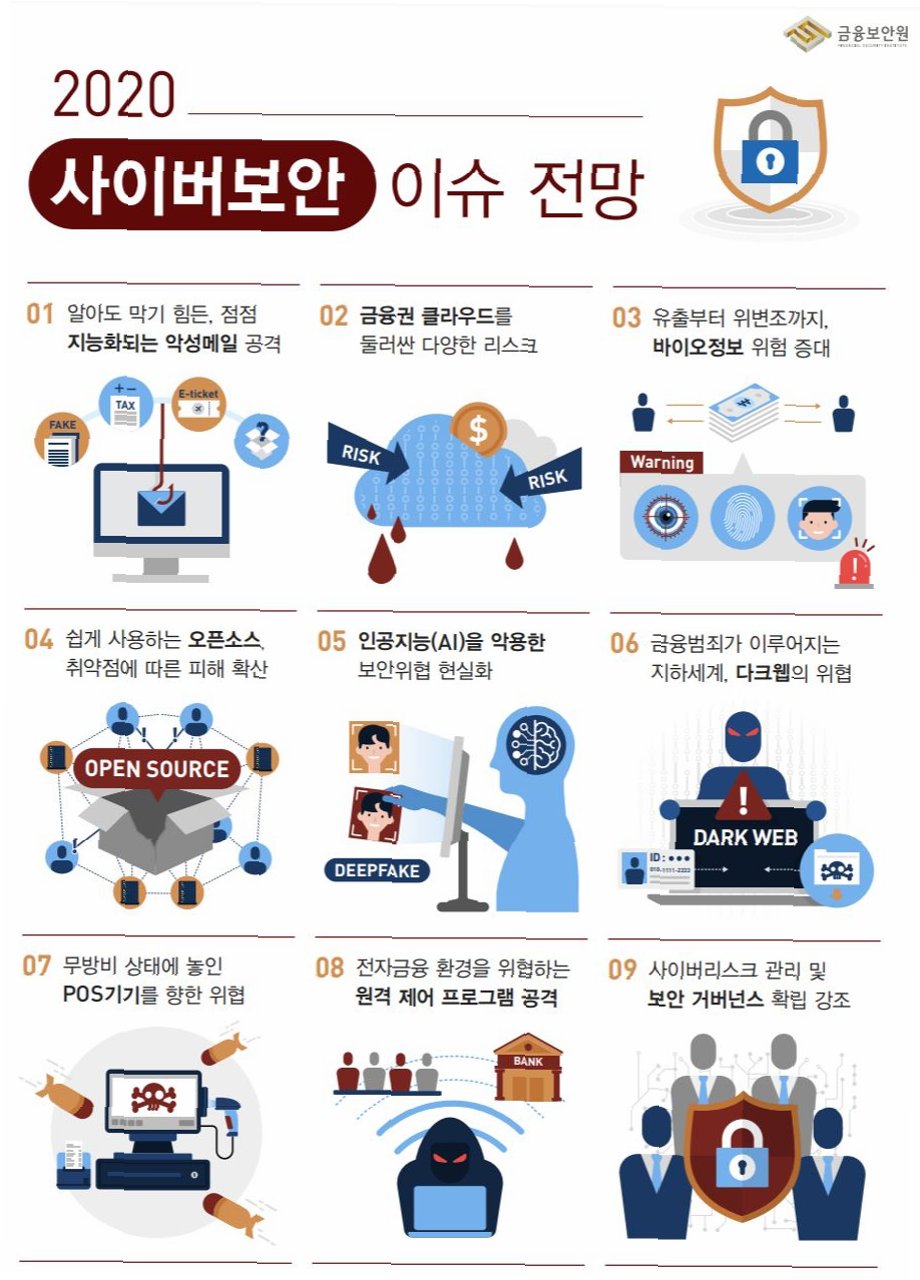
AI 시대, 금융권 보안 불감증 해소 위한 정보보호 종합대책 재정비 시급
정보 유출 사고 반복과 기존 대책의 한계 분석
지난해 롯데카드 등 대규모 정보 유출 사고 발생 1년여 만에 금융권에서 또다시 유사한 사고가 발생하며 실효성 있는 대책 마련이 시급해졌습니다. 범부처 정보보호 종합대책이 발표되었음에도 불구하고, 자체 점검에만 그친 보안 취약점과 법령 정비의 한계가 명확히 드러났습니다. 이에 따라 보다 근본적인 보안 강화 방안이 요구되고 있습니다.
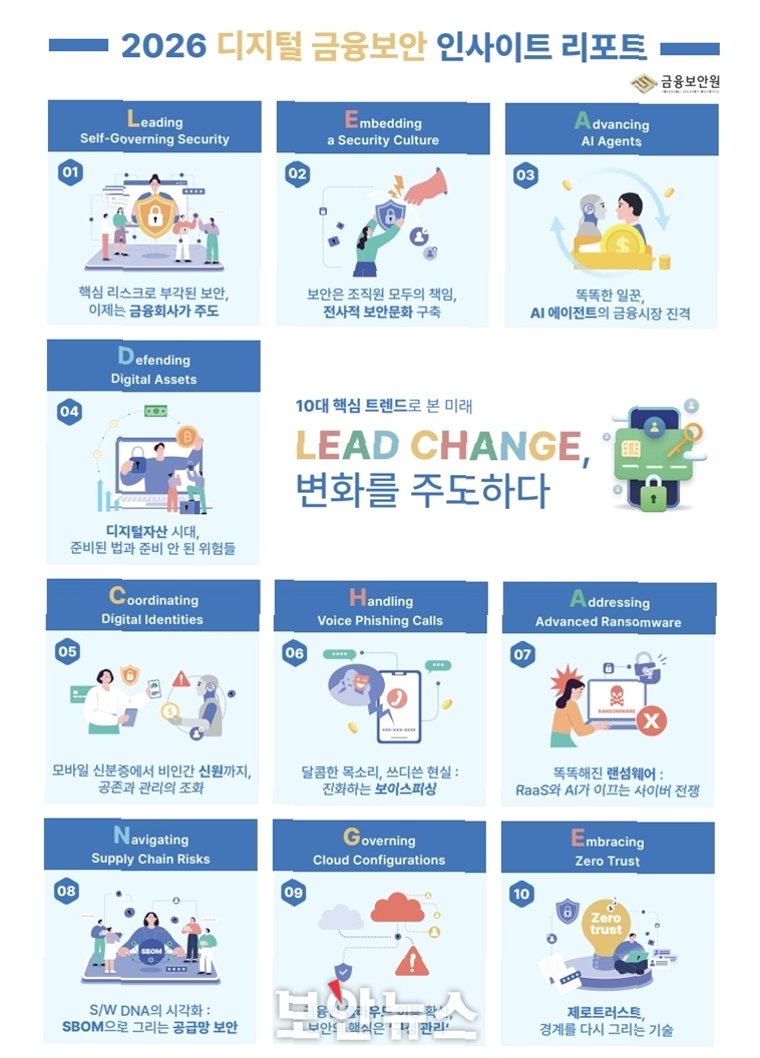
AI 기반 공격 대응을 위한 실질적 보안 강화 방안 제시
전문가들은 인공지능(AI) 에이전트를 활용한 공격에 대응하기 위해 동일한 수준의 AI를 활용한 취약점 진단 및 조치가 필요하다고 제언합니다. 또한, 정보보호 최고 책임자(CISO)의 권한을 강화하고 금융회사 간 해킹 정보 공유를 활성화하는 것이 중요합니다. 금융당국은 긴급 보안 점검을 통해 체크리스트를 배포하고 결과를 보고받아 대책 마련에 착수할 예정입니다.
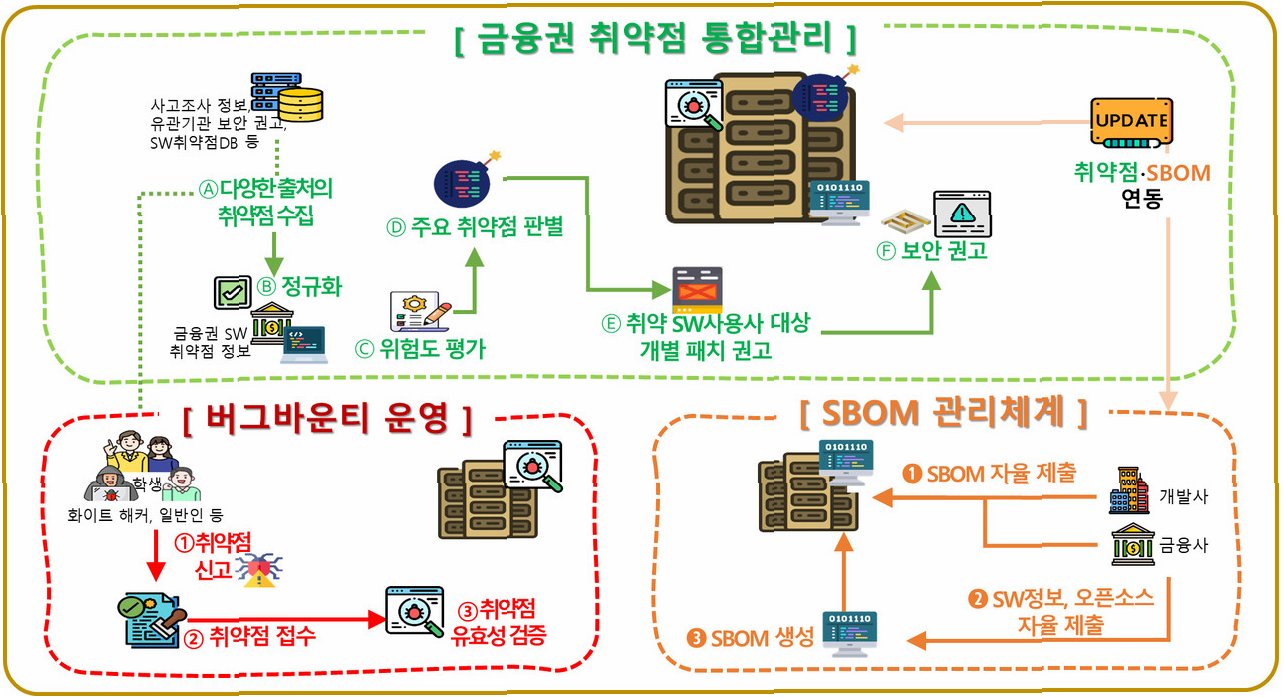
CISO 권한 강화 및 금융권 정보 공유 활성화의 필요성
CEO 보안 책임 법제화는 금융권에 이미 적용되었으나, CISO가 정보보호 예산 및 인력을 실질적으로 확보하고 경영진 의사결정에 독립적으로 관여할 수 있는 장치가 여전히 부족합니다. 금융회사 간 공격 정보 공유 미흡 사례가 지적되었으며, 정부와 금융회사의 공동 협업 체계 구축을 통해 금융권 전반의 보안 불감증을 해소해야 합니다.
결론: AI 시대, 금융 보안 강화 위한 정부-금융권 협력 필수
반복되는 정보 유출 사고는 금융권의 보안 불감증을 여실히 보여줍니다. AI 기반 공격에 대응하기 위한 실질적인 보안 강화 방안 마련과 함께, CISO 권한 강화 및 금융회사 간 정보 공유 활성화가 시급합니다. 정부와 금융권의 긴밀한 협력을 통해 금융 시스템의 안전성을 확보해야 할 것입니다.