은행 해킹 사고, 기본 통제 여부가 피해 규모 가른다
최근 발생한 은행 해킹 사고 분석
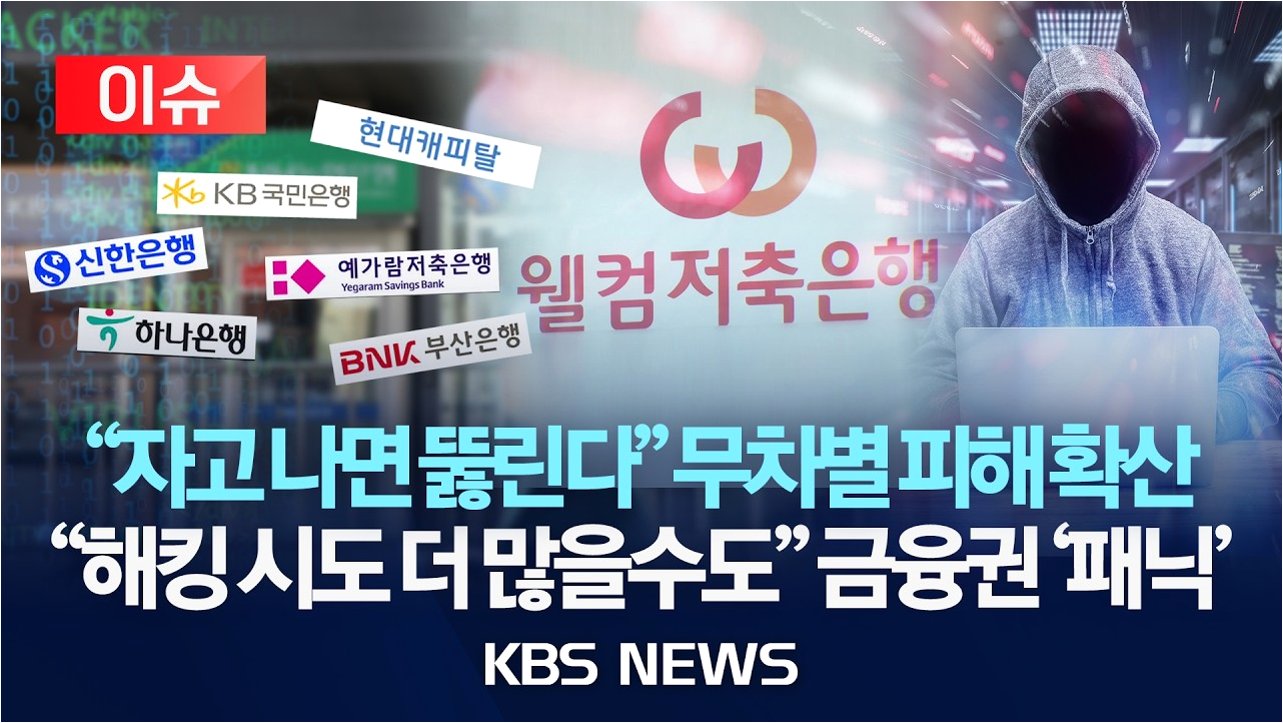
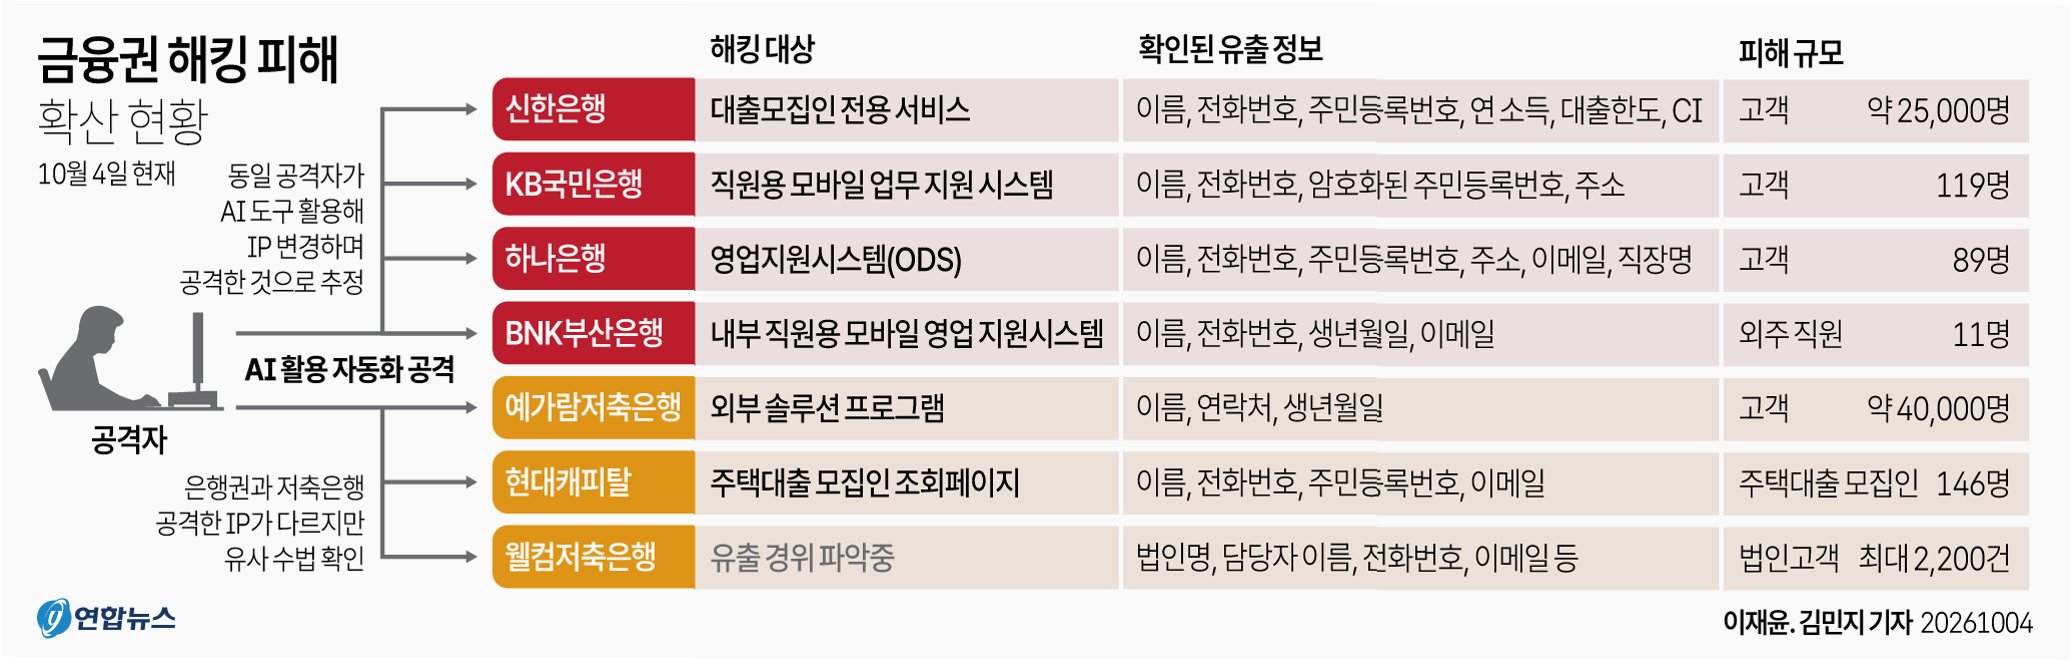
최근 인공지능(AI)을 활용한 해킹 공격으로 인해 신한, KB국민, 하나은행 등에서 고객 정보가 유출되는 사고가 발생했습니다. 이번 공격은 은행의 핵심 금융 거래 시스템이 아닌 외부에서 접근 가능한 업무 지원 시스템을 대상으로 이루어졌습니다. 공격자들은 인증 우회 및 시스템 침투를 통해 고객 정보를 추가로 확보하는 수법을 사용했습니다.
피해 은행과 무사한 은행의 차이점
같은 공격을 받았음에도 우리은행과 NH농협은행은 피해를 입지 않았습니다. 이는 외부 접근을 차단하는 기본적인 통제 시스템이 효과적으로 작동했기 때문입니다. 우리은행은 단말기 지정 및 다중 인증을, NH농협은행은 내부망 접근 권한 제한 및 반복 접속 차단 체계를 운영했습니다. 이러한 기본 보안 조치가 중요한 역할을 수행했습니다.

보안 투자 및 정부 평가의 재검토 필요성
정보 보호에 막대한 투자를 하고도 해킹 피해를 입은 은행들의 사례는 정보 보호 투자의 방향 재검토 필요성을 시사합니다. 또한, 신한, KB국민, 하나은행이 정보 보호 관련 표창 및 최고 등급 평가를 받았음에도 불구하고 사고가 발생한 점은 정부의 보안 평가 방식에 대한 점검도 요구됩니다. 이는 실질적인 보안 강화 방안 마련의 중요성을 강조합니다.
핵심 요약: 기본 통제의 중요성
이번 은행 해킹 사고는 최신 보안 기술뿐만 아니라 기본적인 접근 통제 시스템의 중요성을 다시 한번 확인시켜 주었습니다. 우리은행과 NH농협은행의 사례는 단말기 지정, 다중 인증, 반복 접속 차단과 같은 기본적인 보안 조치가 해킹 피해를 예방하는 데 결정적인 역할을 할 수 있음을 보여줍니다. 따라서 금융권은 실질적인 보안 강화 방안 마련에 더욱 집중해야 합니다.